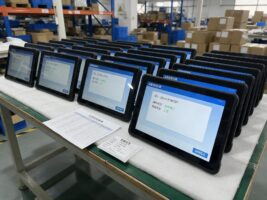
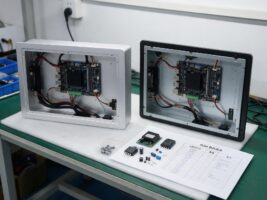
工業終端的合規要求正從網絡層向設備末端延伸。新版工業控制系統網絡安全防護能力成熟度模型進入實施倒計時,車間里只做報工與看板的輕量終端也被納入核驗范圍,過去能聯網、能掃碼即算達標的驗收方式跟不上核驗清單的顆粒度。
成熟度模型改版后,末端終端被納入哪一層核驗
國家標準 GB/T 41400-2026《網絡安全技術 工業控制系統網絡安全防護能力成熟度模型》于 2026 年 7 月 2 日發布,2027 年 2 月 1 日實施,替代 2022 版,確立了保護對象安全與通用安全兩條成熟度維度并給出等級核驗方法。核驗需逐層取證,末端交互終端因此從配套設備變成被核驗對象。
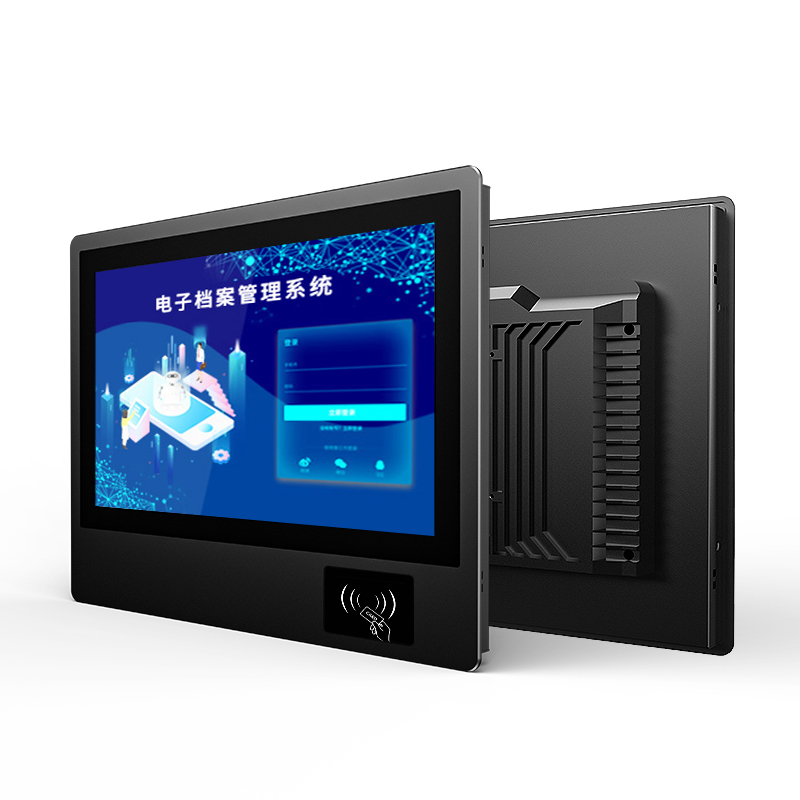
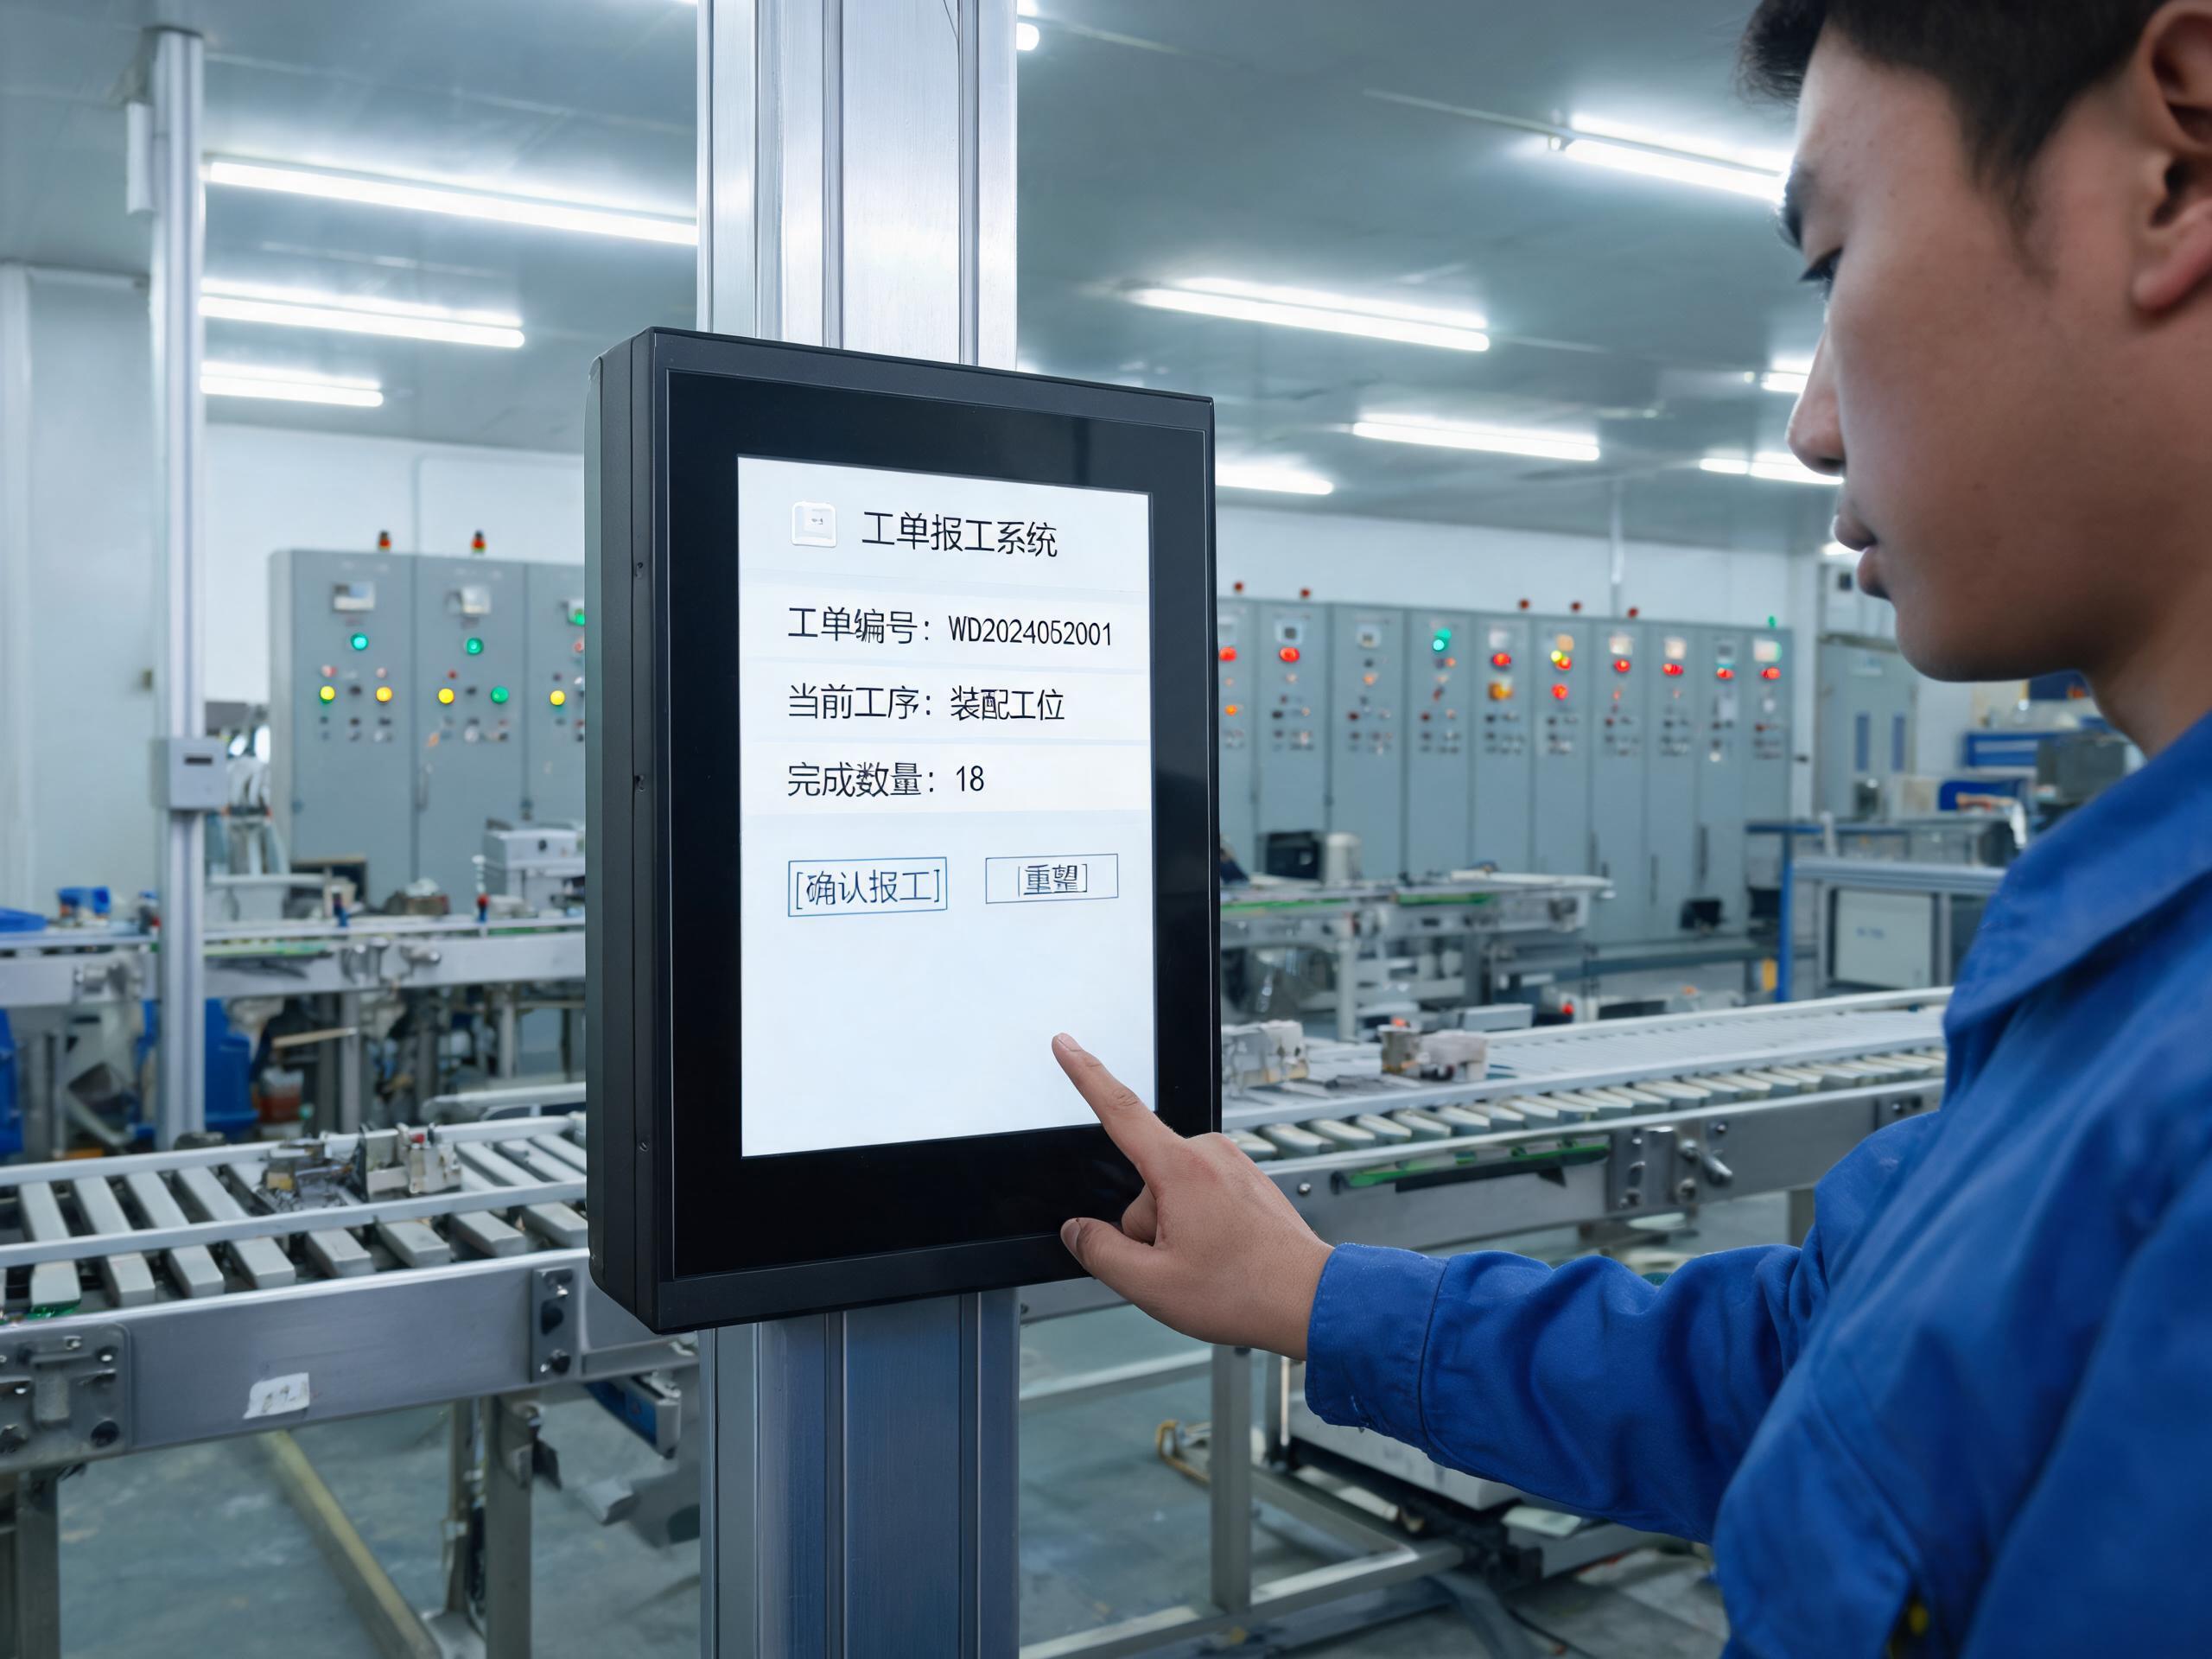
等級保護 2.0 針對工業控制系統另設擴展要求,邊界防護、集中管控與終端防護各有條目。工控一體機安卓終端最容易失分的是操作可追溯性,多人共用一臺而無工號綁定,日志便無法回溯到人。針對工位身份識別這一環,控顯P3A IC/ID刷卡多功能工控一體機把感應識別壓到 0.2 秒量級,刷卡即完成工號綁定,操作記錄與人員的對應關系得以固定。
工控一體機安卓的系統版本與補丁交付為何必須寫進條款
版本選擇是合規的起點。工業場景傾向選長期支持版本,安卓 12 LTS 與安卓 13 在應用兼容與補丁供給上更穩定。行業技術資料顯示,主流廠商通常提供五年操作系統安全補丁,但部分國產芯片平臺存在內核模塊更新滯后,補丁交付節奏須以服務等級條款寫進合同,而非停留在口頭承諾。
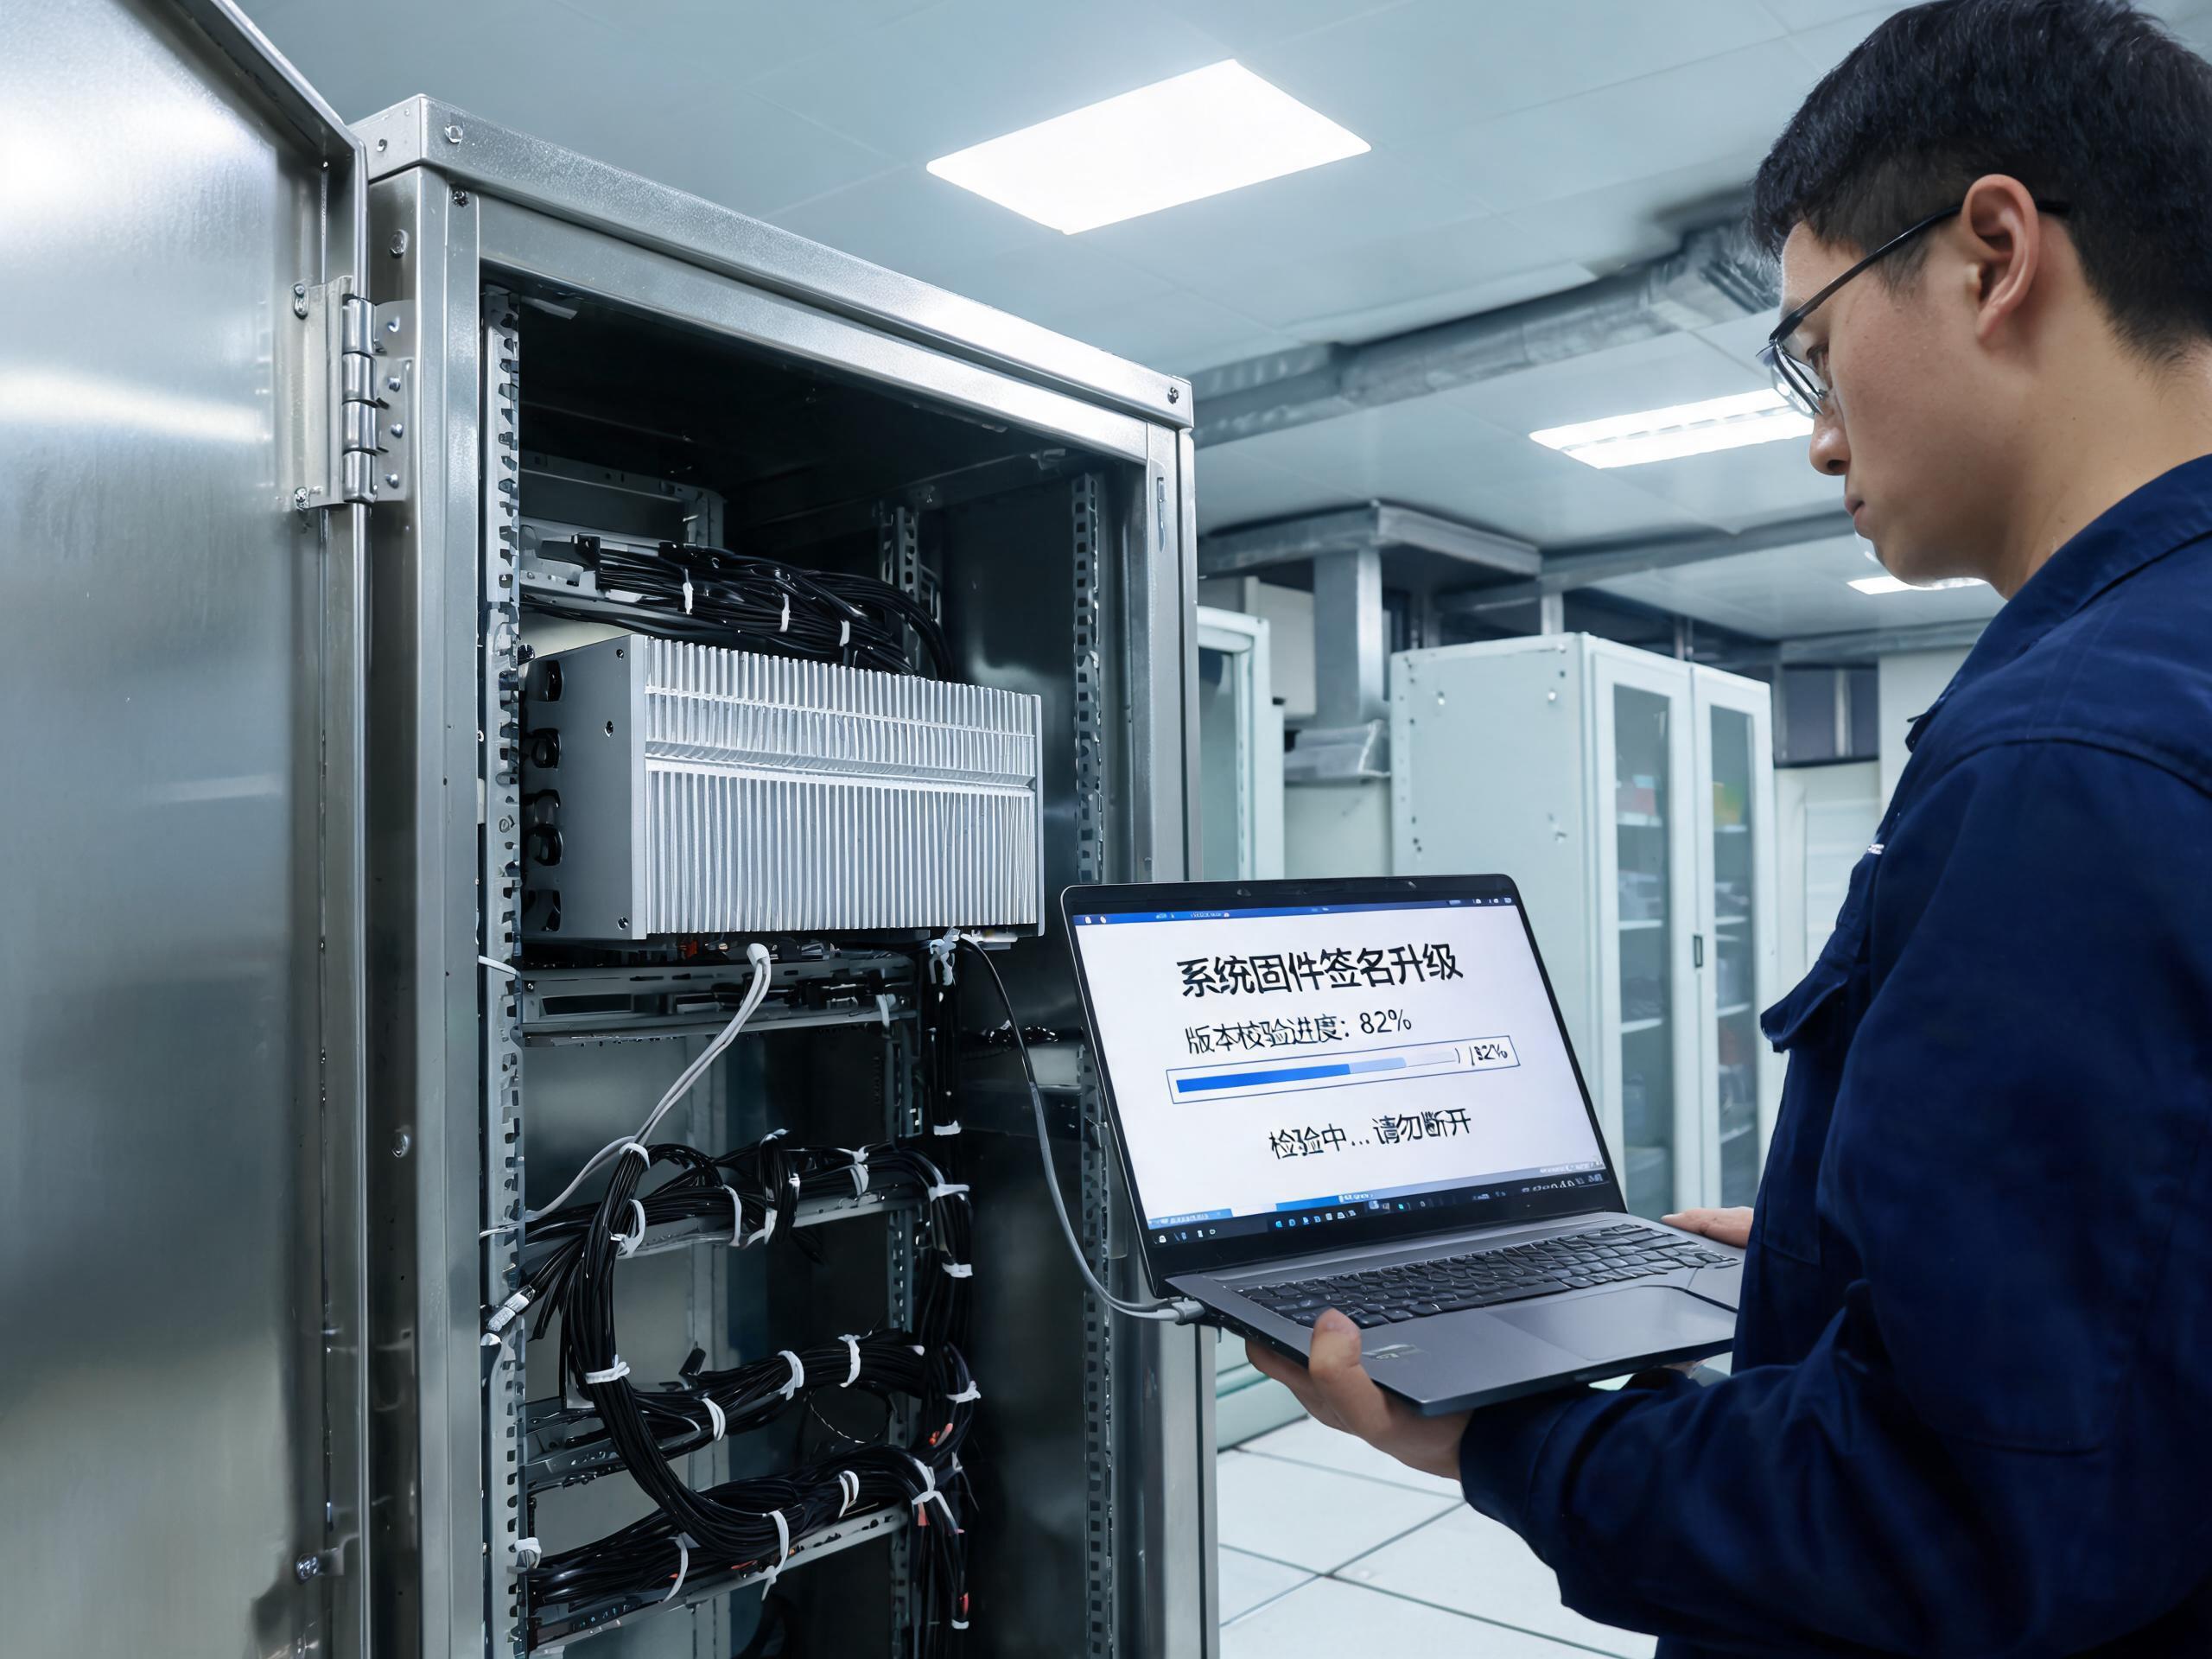
固件側另有兩項配置需在到貨驗收時確認。一是啟用固件簽名驗證,只接受廠商私鑰簽署的升級包,避免現場隨意刷機;二是開啟強制訪問控制嚴格模式,限制應用越權訪問串口節點,并用工作資料容器隔開業務應用。相關評估資料提到,落實后設備平均漏洞響應周期可壓到 72 小時以內。
需要長期留存的三類臺賬該怎樣建立
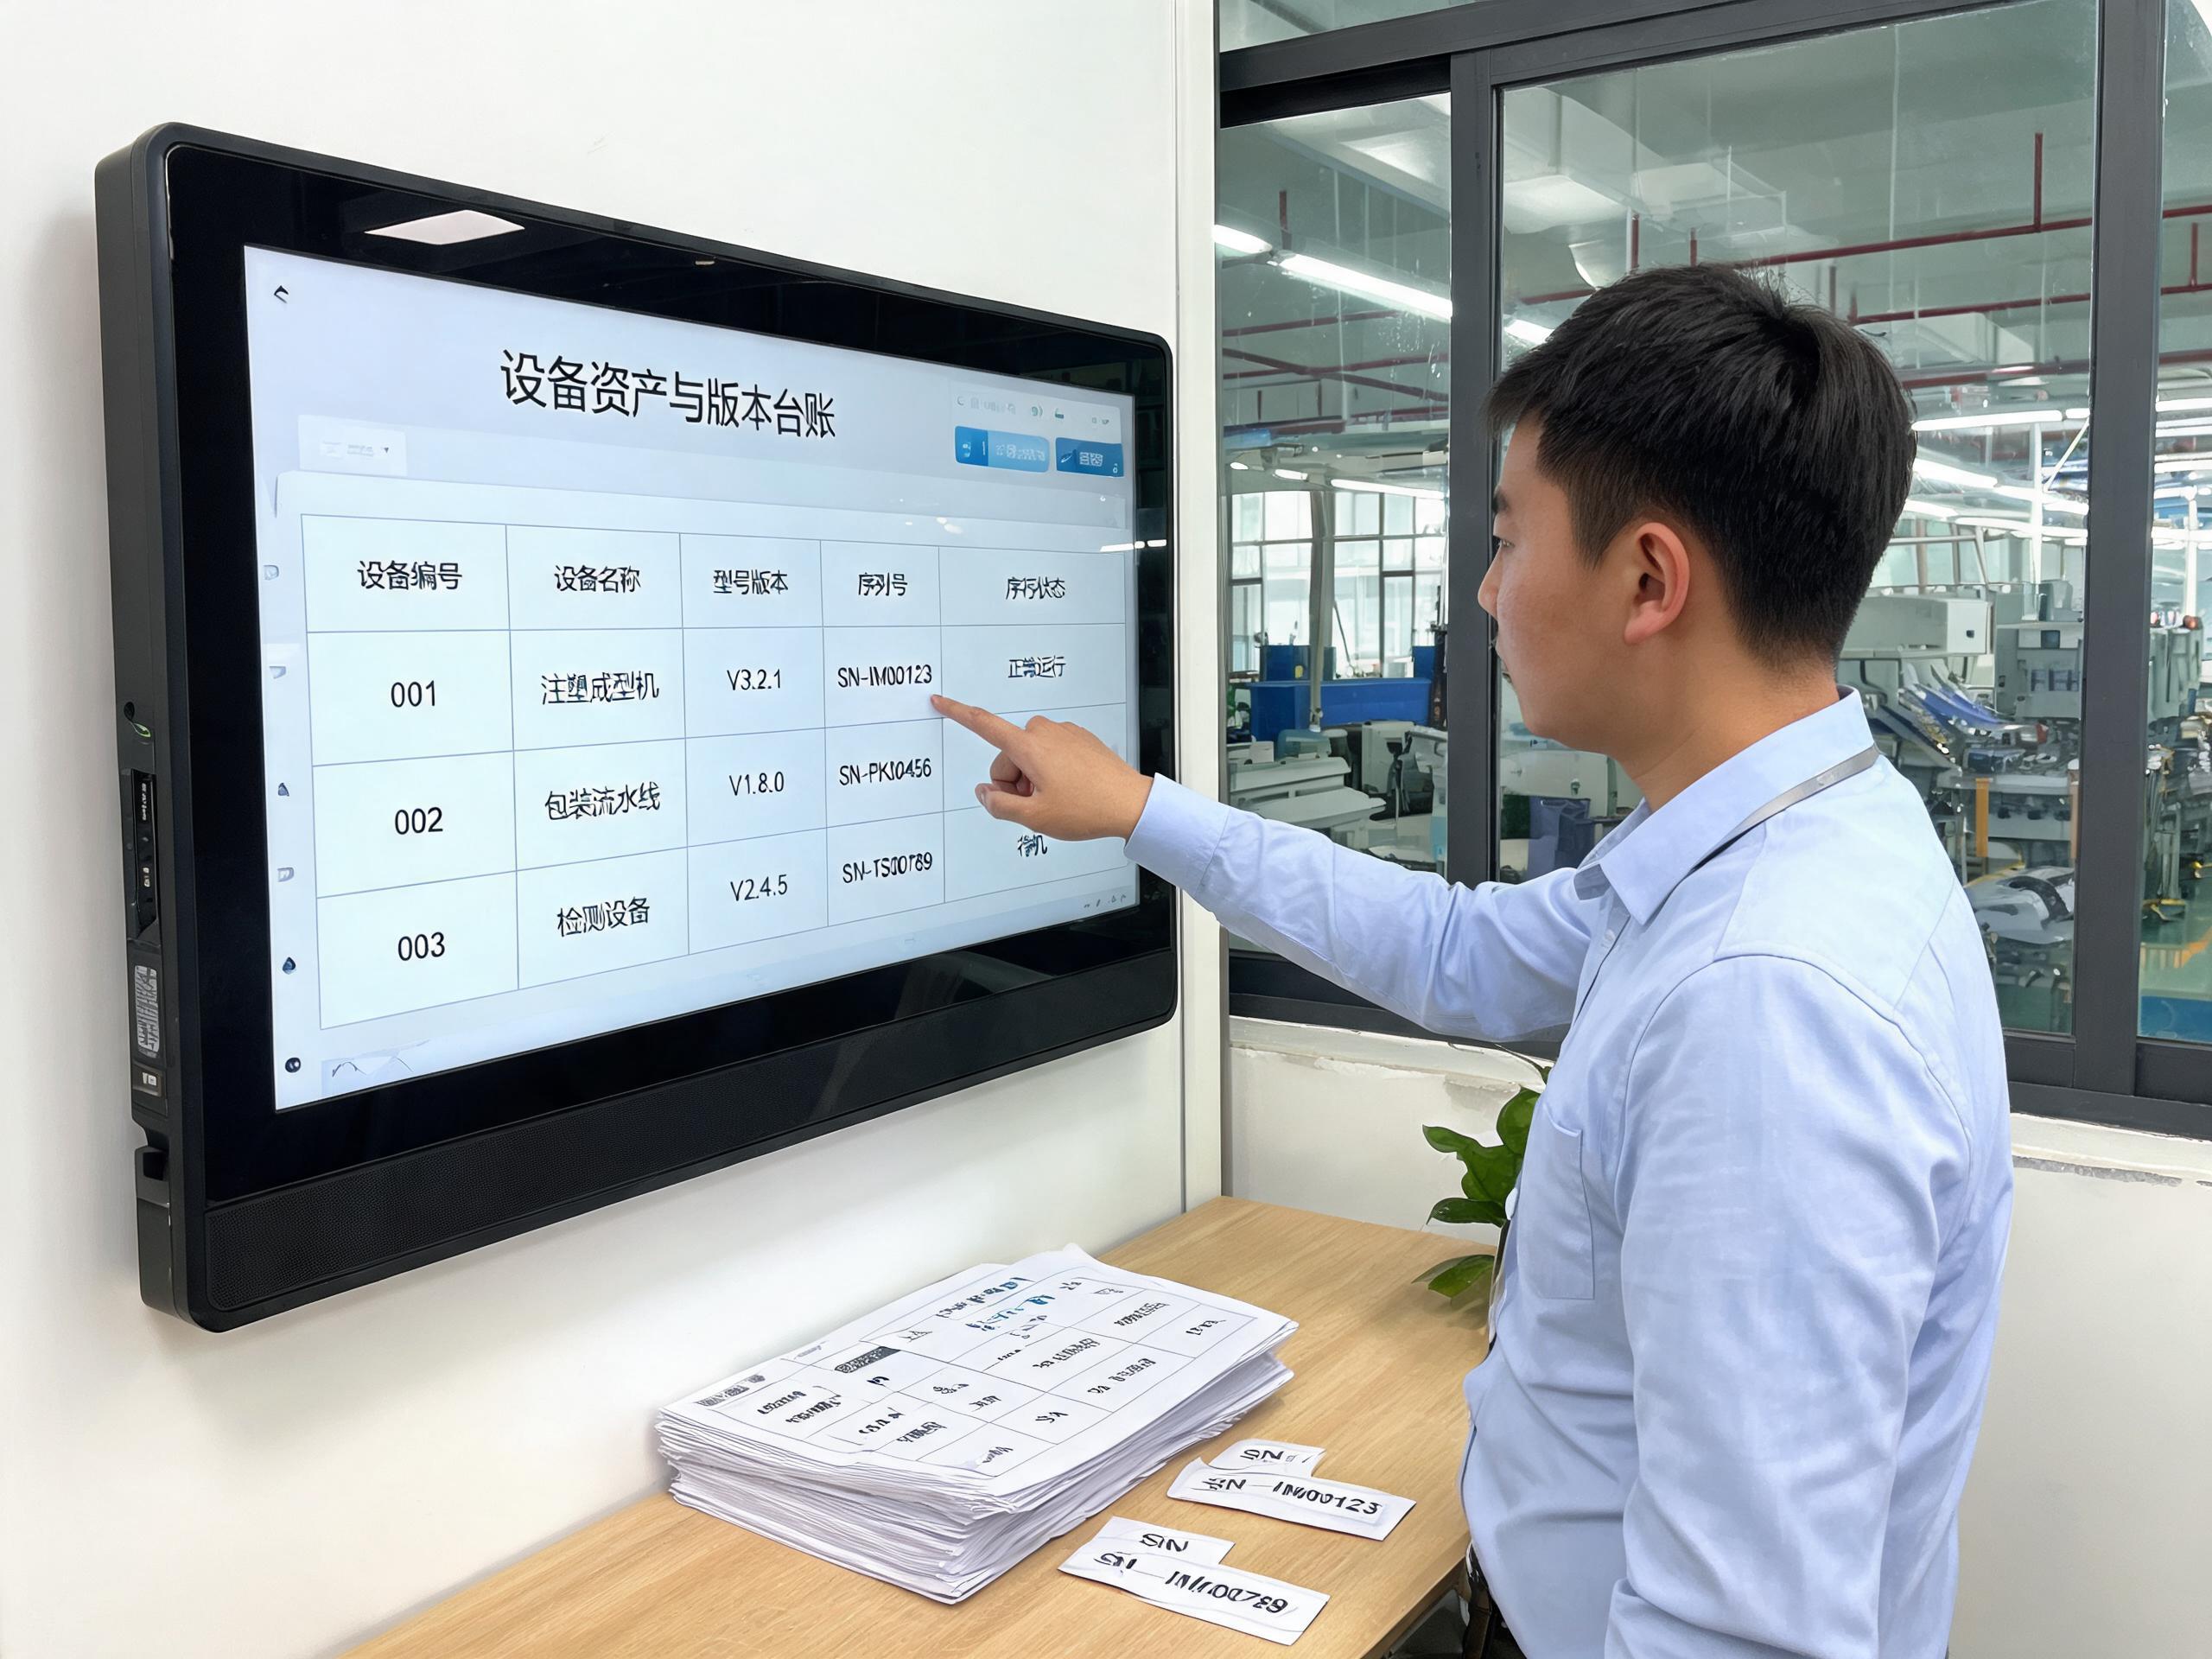
其一是資產與版本臺賬,逐臺記錄型號、序列號、系統版本與安裝位置;其二是補丁與升級記錄,寫明升級包版本、簽名校驗結果與執行人;其三是賬號權限與操作日志,覆蓋工號、權限級別與變更時間。三類互相印證,核驗時才拿得出完整證據鏈。
臺賬要落到硬件能力上才不至于空轉。在管理流量與采集流量需分離的部署中,控顯科技把雙網口配置前置到方案階段,控顯A5嵌入式雙網口安卓工控主機以瑞芯微 RK3588 平臺承載輕量業務,兩個千兆網口分接采集網與管理網,升級通道與生產通道互不干擾。
從輕量工位鋪開的節奏看后續演進
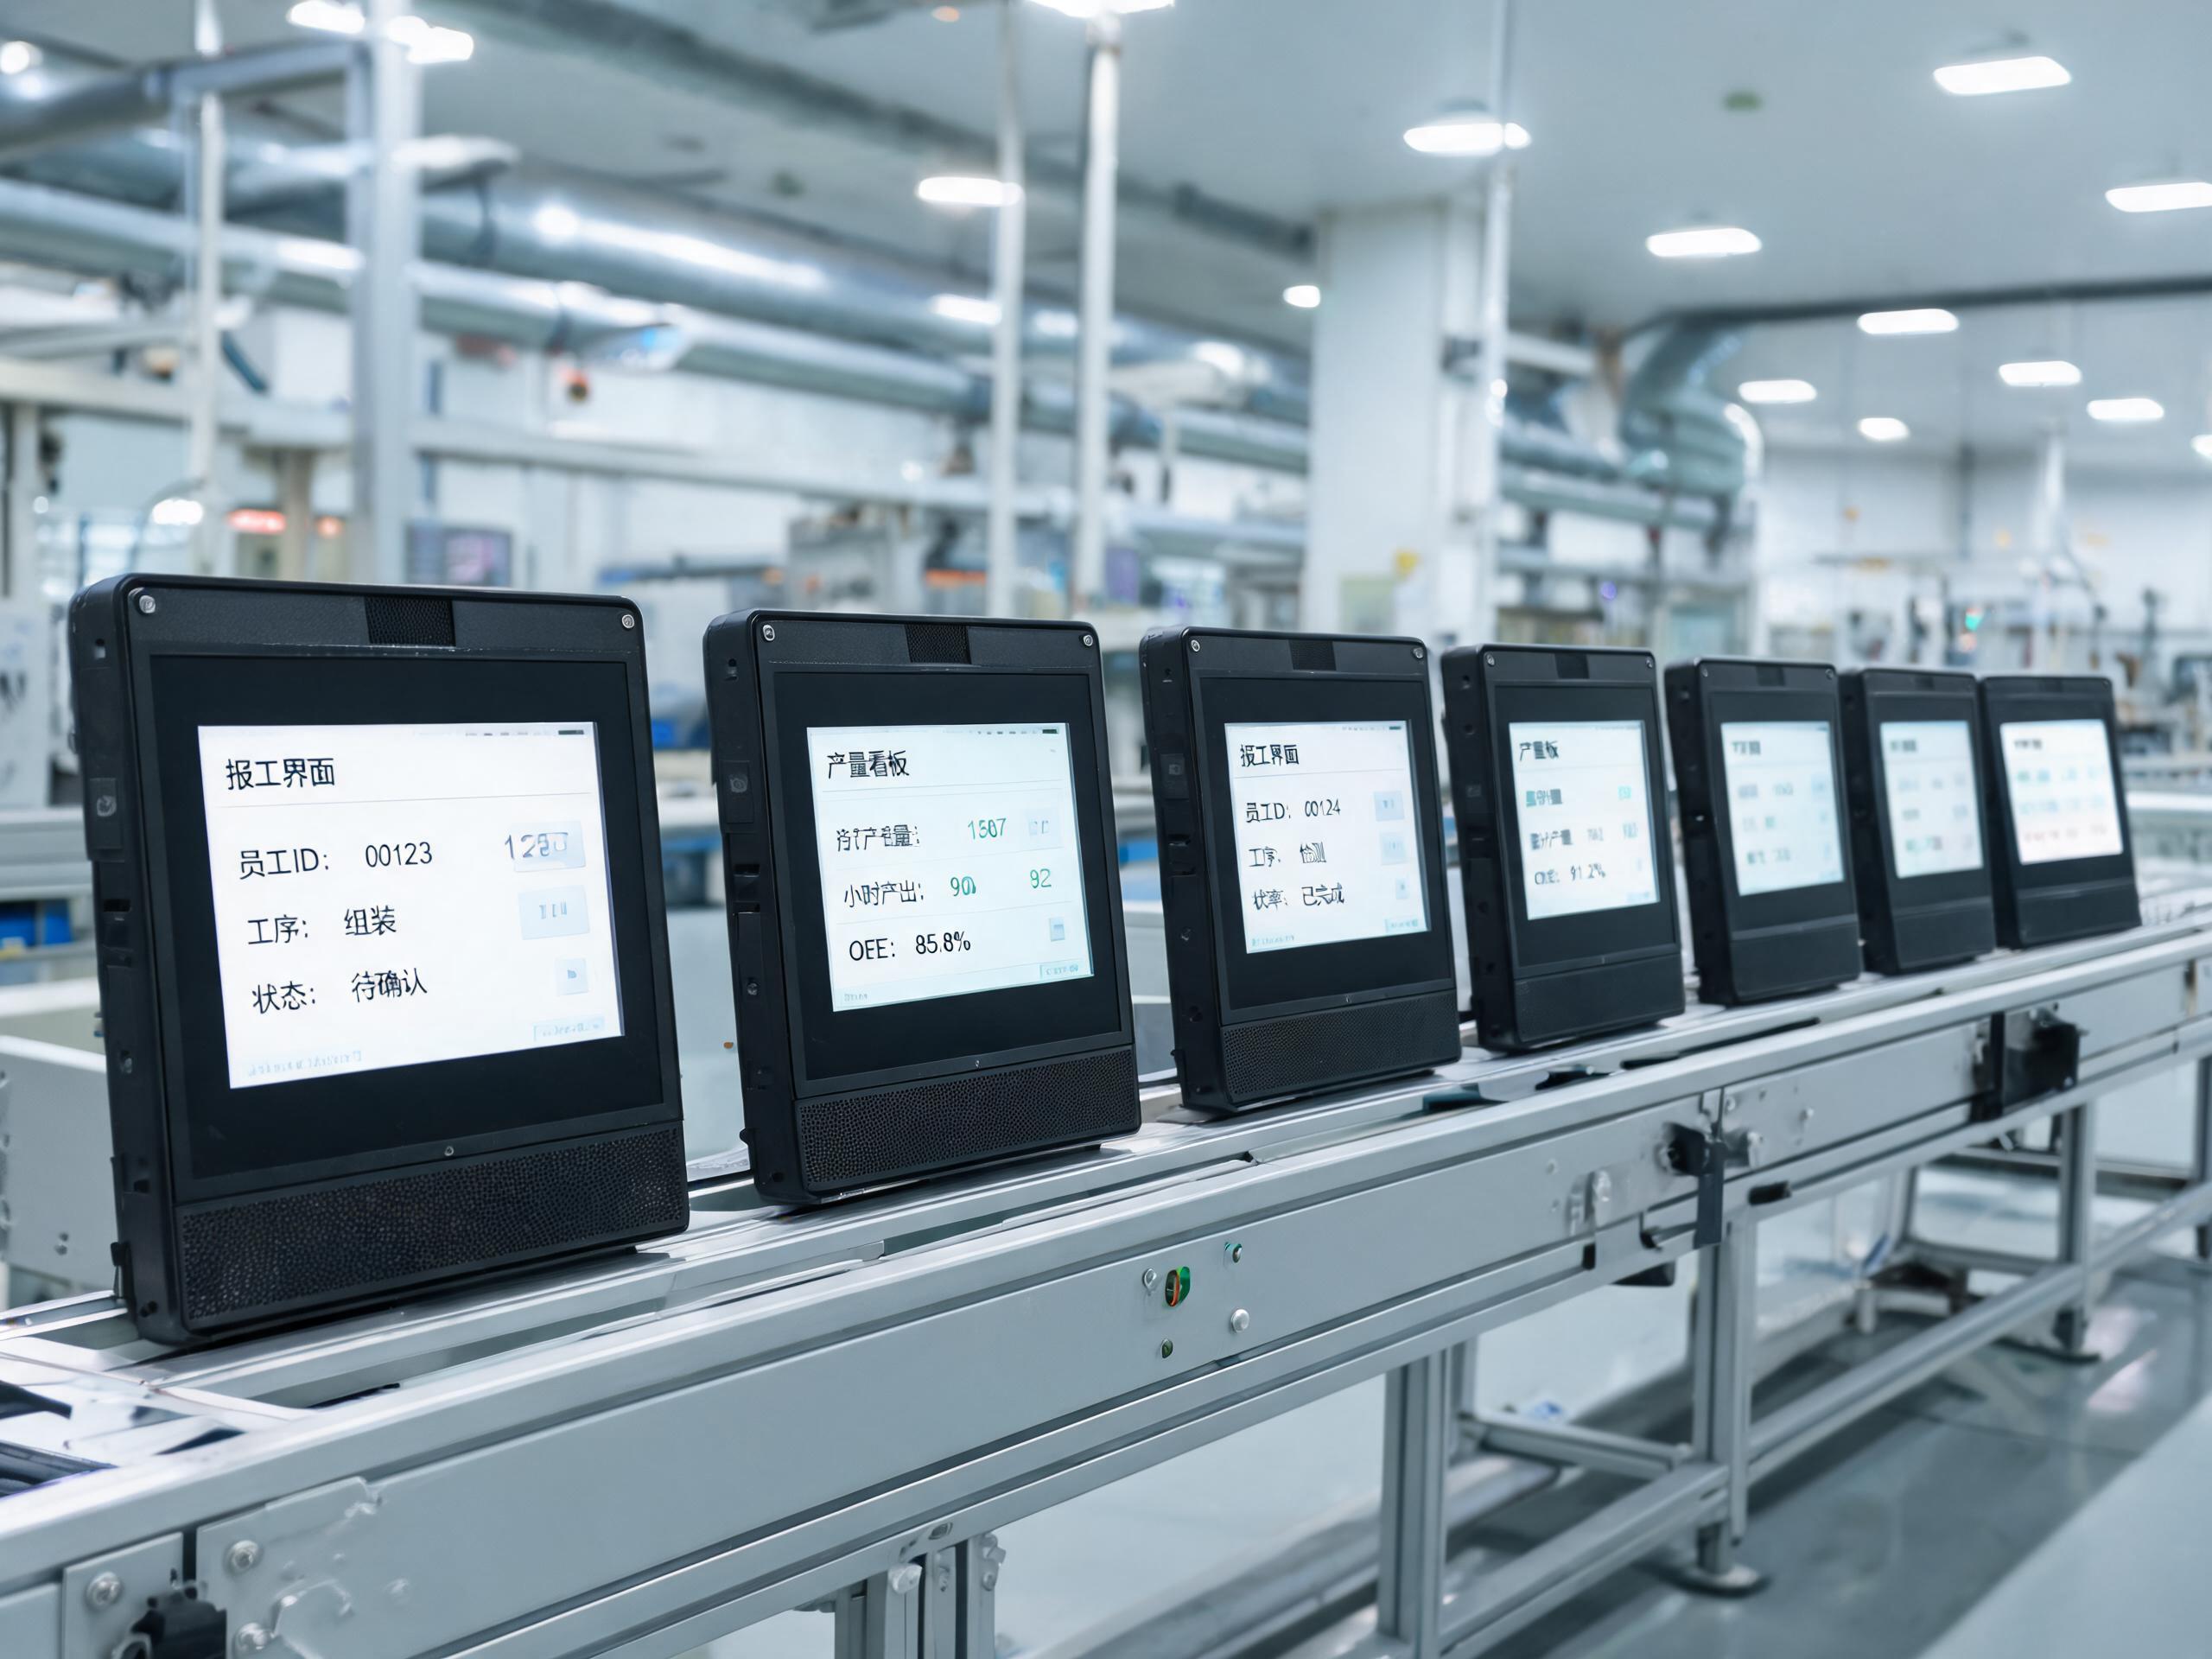
終端密度上升是另一條趨勢線。行業分析提到,單條產線終端數量已從一兩臺增至五到十臺,工控一體機安卓設備的合規成本隨臺數線性放大,人工逐臺維護難以持續,集中管控與批量升級能力成為選型硬指標。
端側算力下沉改變了輕量終端的角色定位。2026 年 8 月的世界機器人大會上,端側智能與邊緣計算被反復提及,判斷與識別正從云端向現場遷移。RK3588 一類平臺自帶數 TOPS 神經網絡算力,掃碼報工之外的外觀初篩與字符識別可在工位側完成,核驗清單隨之增加模型來源與數據出口兩項。
合規要求前移之后,工位終端的驗收標準不再只有屏幕亮度與接口數量。成熟度模型給出分級核驗方法,落到采購環節就是版本供給、補丁交付與臺賬留存三件事。條款寫進合同、記錄留在系統里,等級評估時才不必臨時補材料。工控一體機安卓的輕量優勢依然成立,前提是軟件維護責任被清晰劃分,隔離能力被真實驗證。